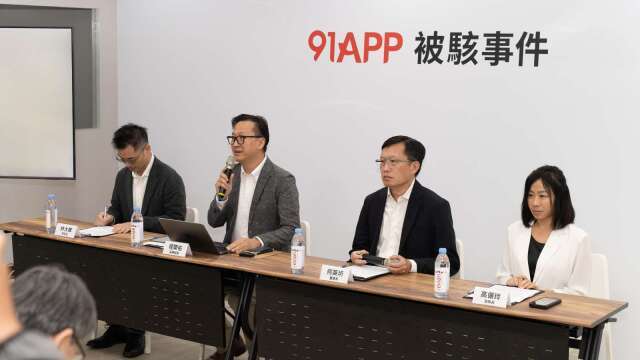
91APP(6741-TW)今(29)日於官網公布《91APP被駭事件:25天調查報告》,遭駭客入侵訂單資料庫恐涉及1329家品牌、479.8萬名消費者,91APP董事長何英圻出面向消費者和品牌客戶致歉,承諾不論有無財產損失,一律由91APP全面負責、統一受理。
此次調查確認,攻擊者利用ARTEX自動化攻擊透過91APP一套第三方工具進入內部網路後,入侵訂單資料庫。
而經第三方資安公司奧義智慧科技調查確認,本次遭非法存取的是Commerce Cloud系統中一座存放18個月以內交易資料的短期訂單資料庫。
因無法判定具體涉及哪些訂單,91APP依最大可能影響範圍認定為2025年4月4日至2026年10月14日間成立的線上訂單,涉及1329家品牌、多達4798255名消費者,可能遭存取的資料為姓名、電話號碼、配送地址、電子郵件和訂單紀錄。
何英圻表示,有責任做得更好,也會從這次經驗中持續改進。
即日起,受影響的消費者不論在哪個品牌購買、不論有無財產損失,都可直接向91APP提出諮詢與補償申請,申請期間自即日起至2027年2月1日止。
91APP於今日向全部受影響品牌發出正式通知,品牌可即時於後台查閱影響範圍,並授權91APP代為通知消費者,自11月2日起,91APP將在取得品牌授權後,以電子郵件與簡訊主動通知每一位受影響的消費者,通知與受理費用均由91APP負擔。
※ 本文經「鉅亨網」授權轉載,原文出處