2026年11月11日(優分析/產業數據中心報導)⸺ 敦陽科(2480-TW) 前 3 季營收裡,政府單位占 15%,占比與去年同期持平,是僅次於電子相關與半導體的客戶群。
公部門生意的門檻寫在認證上,公司表示很多公部門的採購標案都綁 ISO 27001 與 ISO 27701,「大概都綁這兩個,就是你必須要取得」。
ISO 27001 是資訊安全管理系統的國際標準,ISO 27701 管的是個人資料保護,兩張都要第三方驗證。
敦陽科本身就持有這兩張認證,ISO 27001 是 2022 年版、ISO 27701 是 2019 年版,並將它們納入內部控制;公司表示除了財務與營運的內稽內控,IT 系統也依 27001 與 27701 管理。
法規也把認證寫進去
外部的法規也對得上:資通安全管理法第 10 條要求受託者辦理受託業務的程序及環境,具備完善的資通安全管理措施,或通過公正第三方驗證;政府資訊服務採購常把 ISO 27001 列為資格或評選條件。
對投標的廠商來說,這道門檻同時是保護:沒有認證的廠商在資格標就被刷掉,有認證的廠商競爭者就少。
AI 讓攻擊變多
資安需求的另一頭是攻擊變多。公司表示,各行各業都在用人工智慧,攻擊的一方「比好人用得更努力」;「新的挑戰自然就帶來新的商機」。
敦陽科在資安的做法分三塊:網路安全、內容安全與專業服務。網路安全管誰能進、誰不能進,內容安全看的是應用系統裡傳了什麼。專業服務則包含弱點掃描、滲透測試、程式碼檢測、事件調查,以及代管監控的 MDR(Managed Detection and Response),由公司的監控中心替客戶監看所有端點。
產品組合上,電腦軟體占前 3 季營收 19%,次於資訊維護服務與儲存設備,公司代理的資安品牌包含 CrowdStrike 與 Palo Alto。
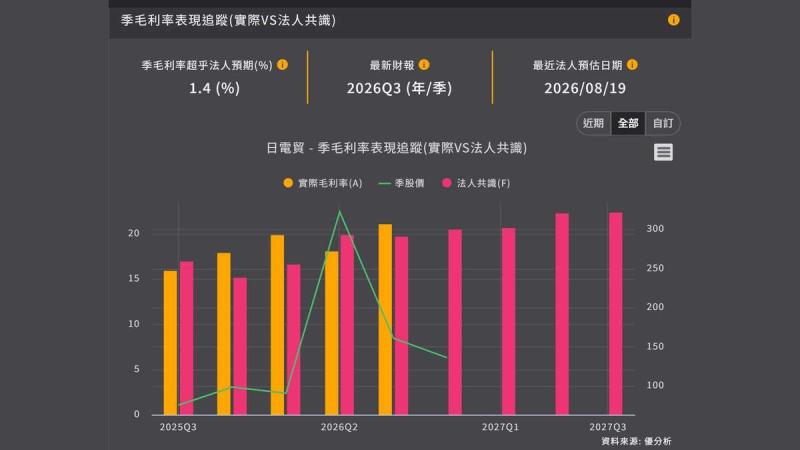
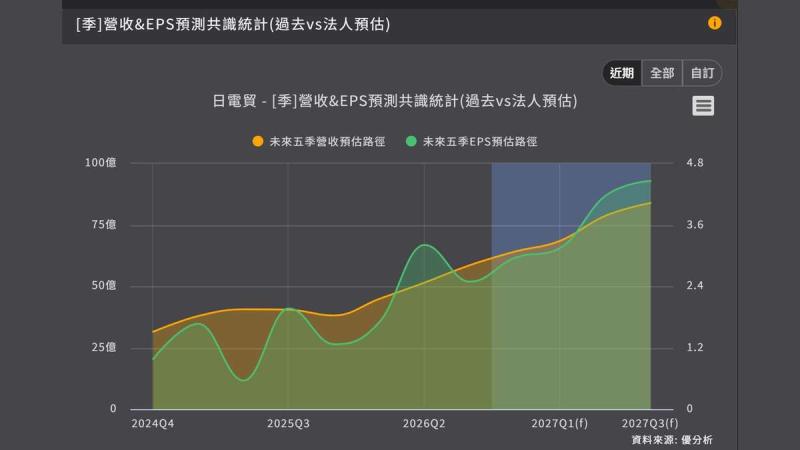
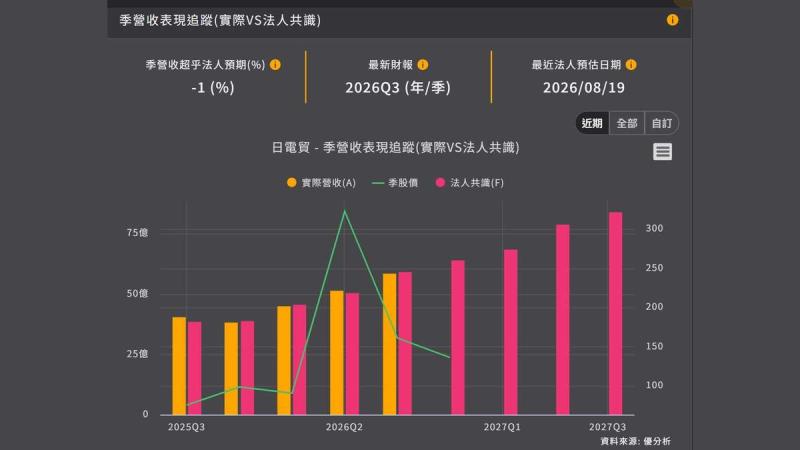
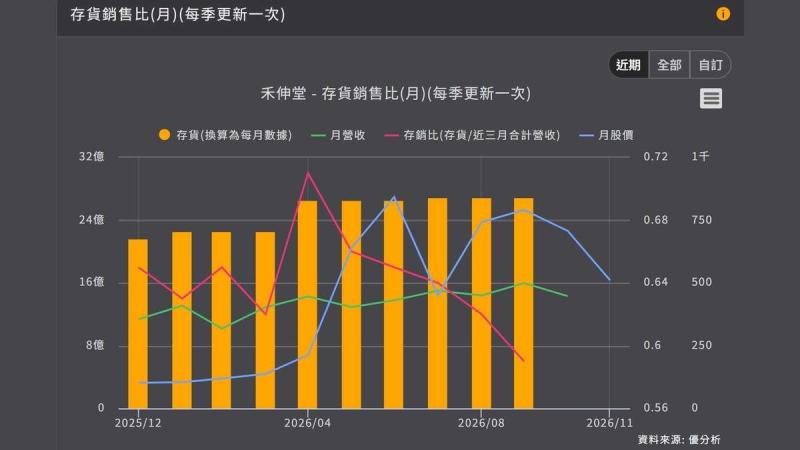
政府這 15% 之外,整家公司的規模也在往上:前 3 季營收 74.47 億元,法人預估今年 100.32 億元、2027 年 105.85 億元。
如下圖,根據優分析產業資料庫,2026 年以後是法人預估,營收預估高於 2025 年,2027 年再往上。
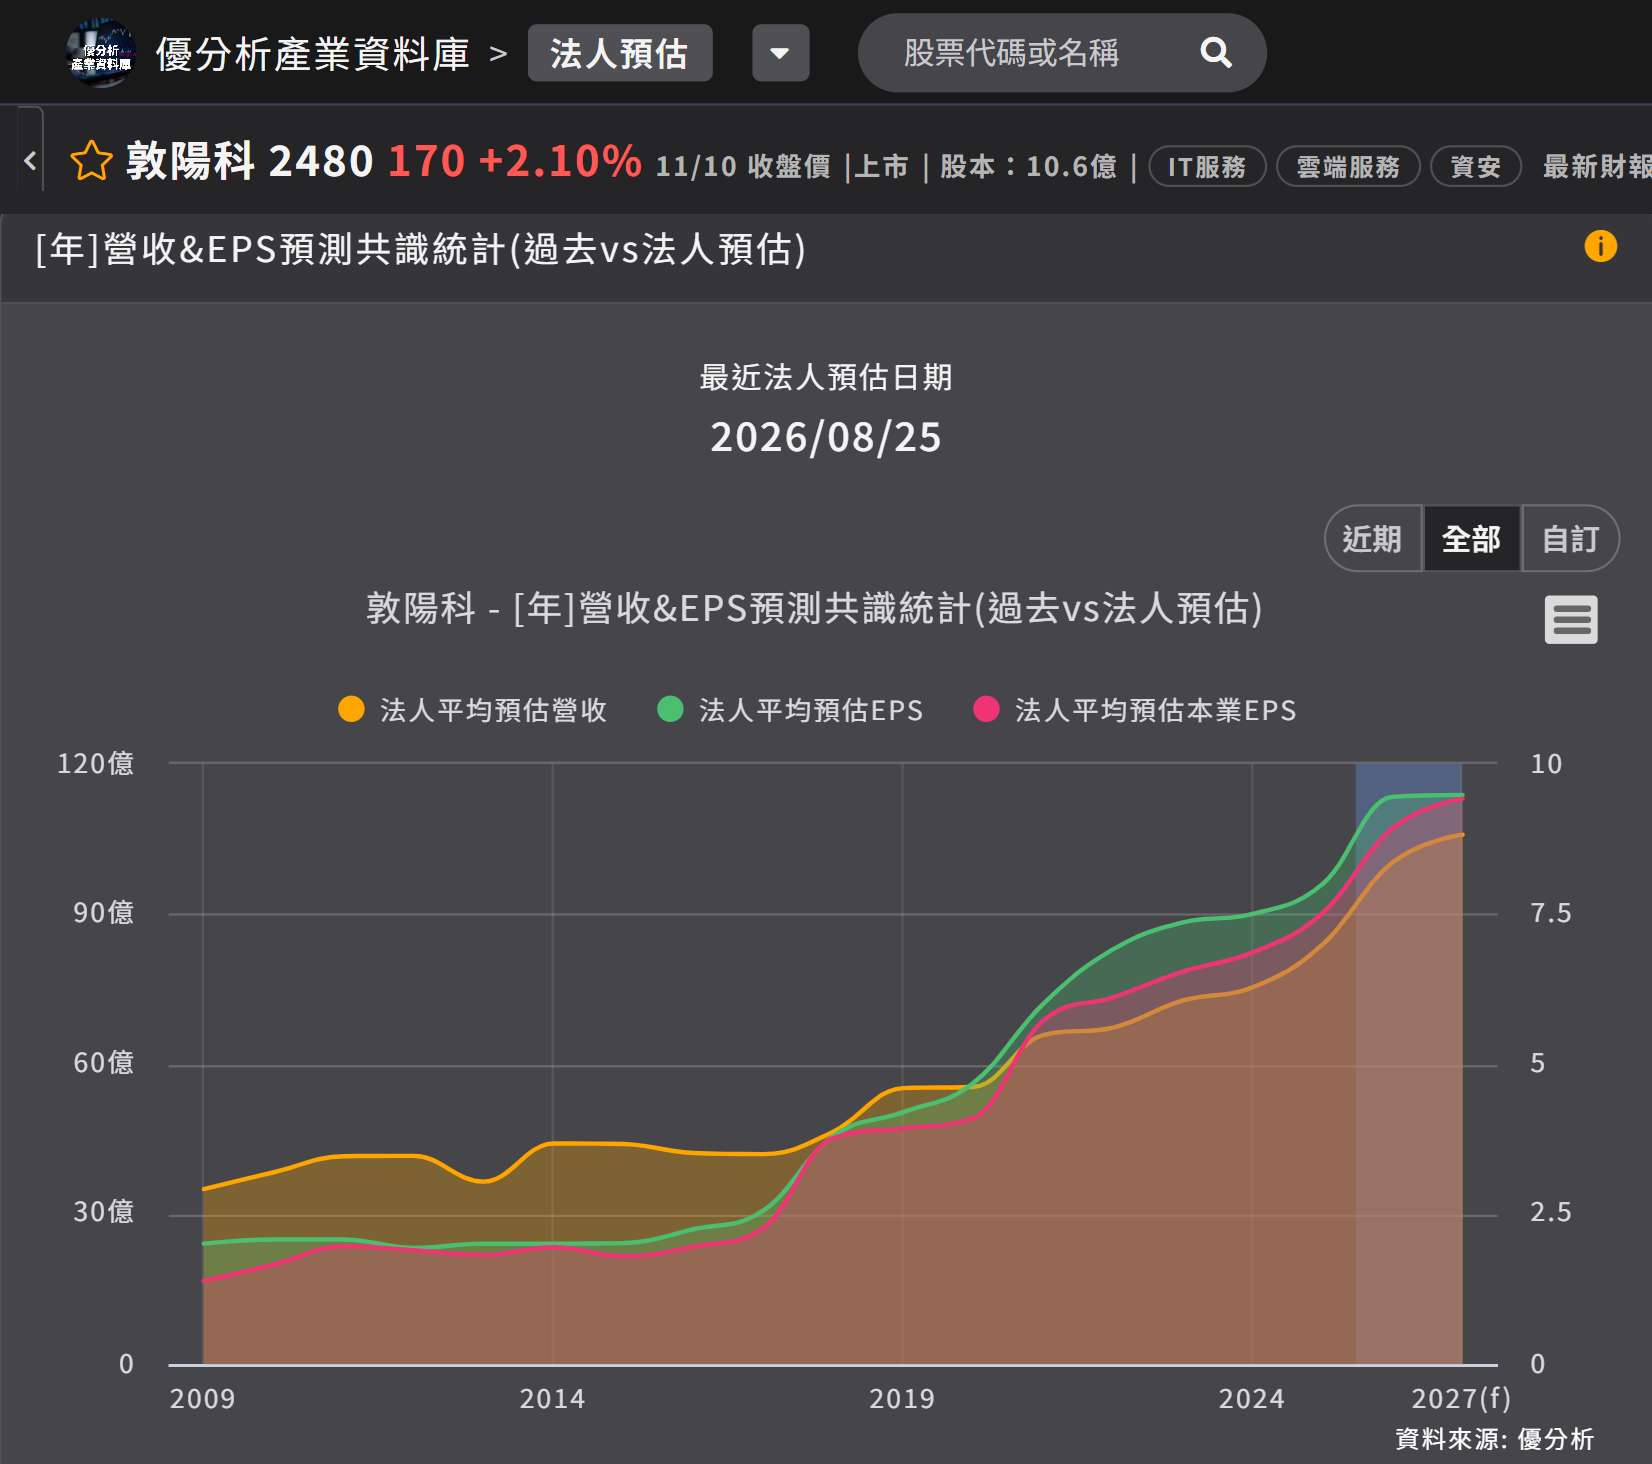
(資料來源:優分析產業資料庫)
政府案子要拿到,靠的是兩張資安認證與既有系統的建置經驗;兩者都得花時間累積,不是標案開出來才開始準備。對系統整合商來說,認證是每年投標都要先過的一關,過了才有資格談案子內容。